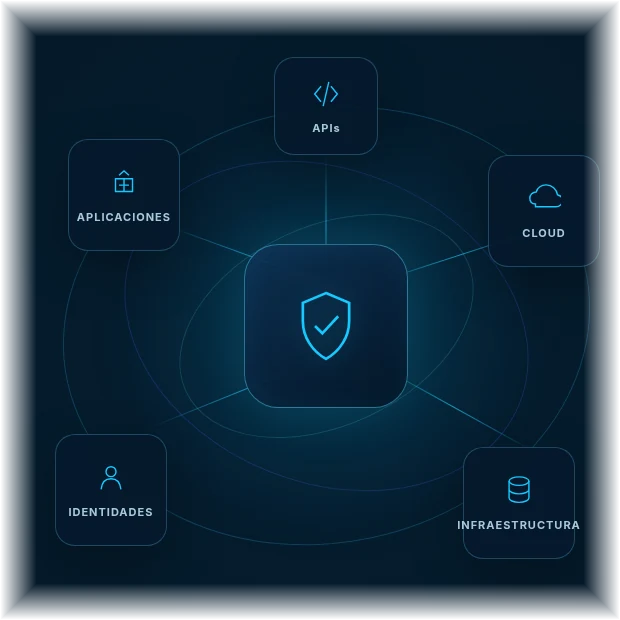
Integramos ciberseguridad, gestión de riesgos e infraestructura cloud para ayudar a las organizaciones a identificar exposiciones, tomar mejores decisiones y operar entornos tecnológicos seguros y resilientes.
Desde la identificación de vulnerabilidades hasta la evaluación de riesgos, preparación para ISO/IEC 27001 y operación de infraestructura crítica, ayudamos a convertir riesgos tecnológicos en acciones concretas.
Encuentra las vulnerabilidades antes de que sean explotadas.
Evaluamos aplicaciones, APIs e infraestructura mediante pruebas controladas para identificar, validar y priorizar vulnerabilidades que podrían comprometer tu organización.
Conoce el riesgo antes de tomar una decisión crítica.
Evaluamos la postura de ciberseguridad, infraestructura, controles y riesgos tecnológicos para aportar evidencia a procesos de inversión, adquisición, evaluación de terceros y otras decisiones estratégicas.
Prepárate para ISO/IEC 27001 con una visión clara de tus brechas.
Evaluamos el estado de tu Sistema de Gestión de Seguridad de la Información, identificamos brechas y desarrollamos una hoja de ruta priorizada para avanzar hacia los requisitos de ISO/IEC 27001.
Infraestructura segura, disponible y preparada para crecer.
Diseñamos, implementamos y administramos infraestructura tecnológica y cloud con un enfoque en seguridad, disponibilidad, continuidad y desempeño.
CyberHunt va más allá de identificar vulnerabilidades aisladas. Evaluamos aplicaciones, APIs e infraestructura para identificar, validar y priorizar exposiciones que podrían representar un riesgo para la organización.
Identificamos activos, exposiciones y posibles vectores de ataque dentro del alcance autorizado.
Evaluamos técnicamente los hallazgos para distinguir vulnerabilidades relevantes de resultados que no representan el mismo nivel de riesgo.
Convertimos los resultados técnicos en prioridades de remediación para facilitar la toma de decisiones.
Evaluamos riesgos, controles y brechas de seguridad para proporcionar a Dirección y a los equipos técnicos información accionable para tomar decisiones y fortalecer su postura de seguridad.
Obtén visibilidad del riesgo tecnológico y de ciberseguridad antes de una inversión, adquisición, alianza o relación crítica.
Identifica las brechas de tu SGSI y establece una hoja de ruta para avanzar de manera estructurada hacia los requisitos de ISO/IEC 27001.
Diseñamos y operamos infraestructura tecnológica considerando desde el origen disponibilidad, resiliencia, seguridad y continuidad de las operaciones.
Traducimos resultados técnicos en información útil para la toma de decisiones.
Integramos seguridad desde infraestructura y arquitectura hasta evaluación y gestión del riesgo.
Priorizamos qué atender, por qué hacerlo y cuáles son los siguientes pasos.
Buscamos que los hallazgos se conviertan en acciones y no solamente en un reporte.
Cuéntanos qué necesitas resolver. Nuestro equipo te ayudará a identificar el servicio y el siguiente paso adecuado para tu organización.